O ipoteză de lucru este că amenințările coordonate au fost generate de activiști pro-Kremlin sau de grupuri de hackeri
Agențiile europene de securitate încearcă să stabilească dacă amenințările coordonate cu bombă din această săptămână, îndreptate împotriva companiilor aeriene europene, ar fi putut avea originea în Rusia.
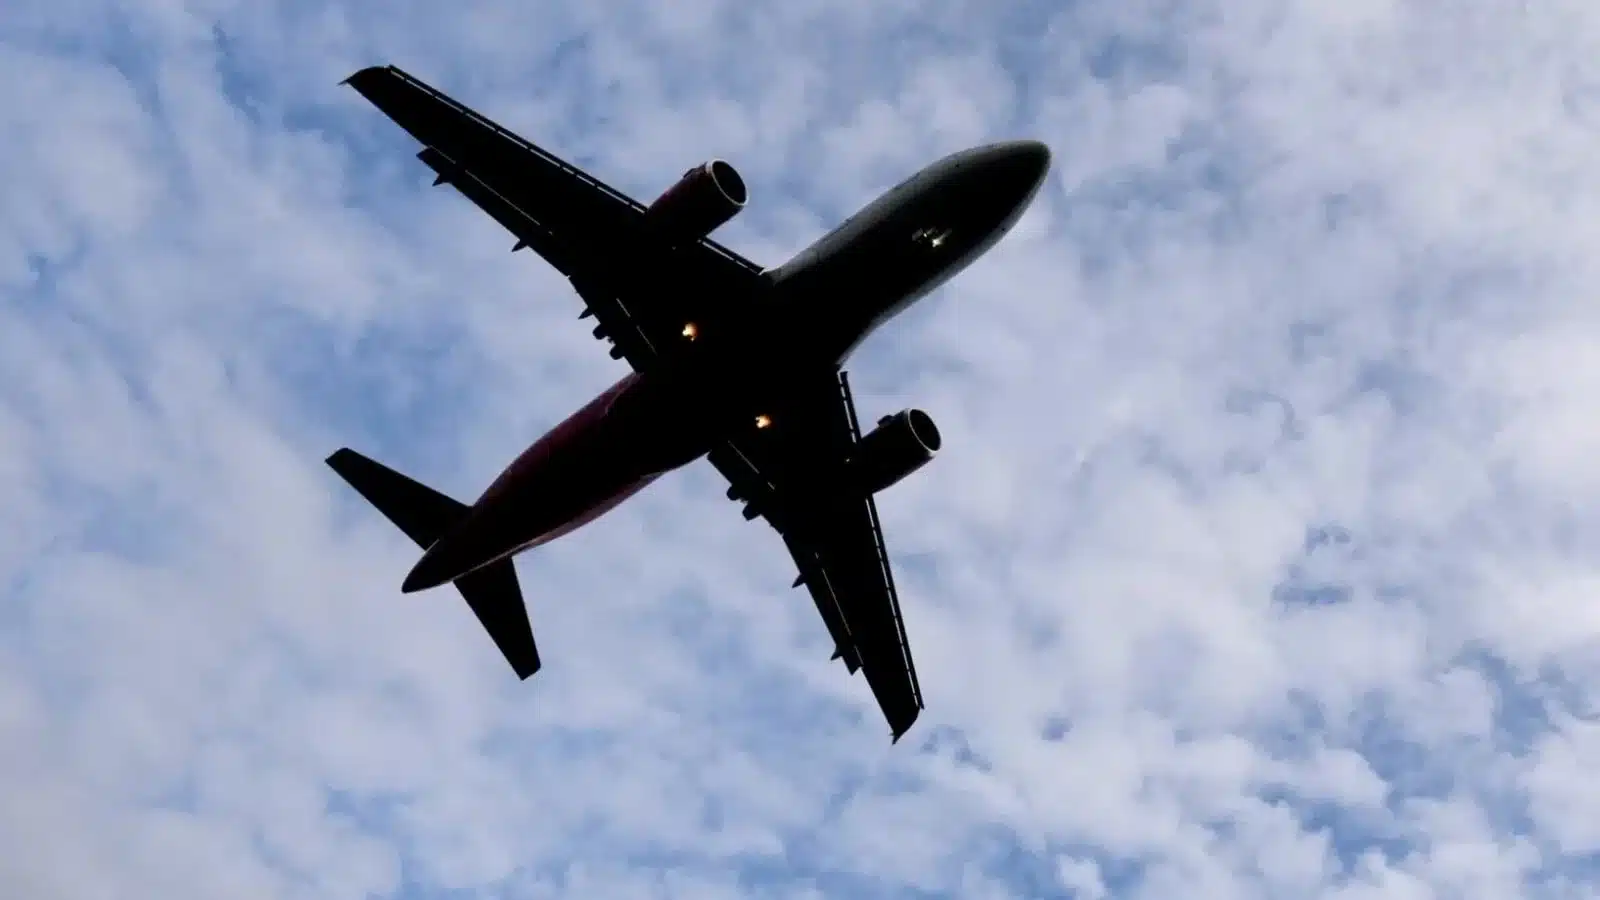
Zeci de aeronave europene au fost ținute la sol în această săptămână după ce e-mailuri anonime au avertizat cu privire la existența unor bombe la bordul unor avioane care zburau între orașe europene — în ceea ce analiștii numesc un atac extrem de neobișnuit.
În prezent, o investigație transfrontalieră între serviciile europene de informații și de securitate pentru a identifica originea amenințărilor este în desfășurare, conform unor oficiali din domeniul informațiilor.
Aceștia au subliniat că mai este un drum lung de parcurs înainte de a se putea face o atribuire concretă a amenințărilor. Atribuirea este un proces anevoios care ar putea să nu se realizeze rapid sau chiar deloc, a adăugat unul dintre ei.
Cu toate acestea, unele voci din comunitatea europeană de informații sunt convinse că Rusia este cel mai probabil vinovat — invocând motivul, metoda, precedentele și primele indicii criminalistice rezultate din investigațiile asupra amenințărilor în sine.
Amenințările vin pe fondul escaladării unei campanii de război hibrid purtate de agenții Kremlinului în Europa în acest an. O direcție cheie a acesteia se concentrează pe exploatarea vulnerabilităților civile într-un mod greu de probat direct (cu posibilitate de negare plauzibilă), pentru a crește presiunea asupra societăților europene prin perturbarea vieții cotidiene și prin crearea impresiei că guvernele sunt incapabile să își protejeze cetățenii.
O ipoteză de lucru în rândul serviciilor europene de informații — care au discutat despre aceste atacuri în ultimele zile — este că amenințările coordonate au fost generate de activiști pro-Kremlin sau de grupuri de hackeri.
Chiar dacă în spatele atacului s-ar afla activiști pro-Kremlin sau grupuri de hackeri, rămâne neclar ce rol, dacă a existat vreunul, au jucat serviciile ruse de informații în direcționarea, încurajarea sau autorizarea unei astfel de activități.
Nu a fost găsită nicio urmă de explozibil în avioanele vizate de e-mailurile false și nu s-a conturat niciun tipar evident al perturbărilor. Vineri, și organizații media din Irlanda au fost vizate.
Deși războiul hibrid al Rusiei în Europa a cunoscut o intensificare a activităților „cinetice” în acest an — inclusiv utilizarea de explozibili montați pe drone pentru a viza aeronave staționate —, astfel de atacuri s-au concentrat până acum strict pe ținte pe care Rusia le consideră a fi implicate în sprijinul militar sau logistic pentru Ucraina.
Există încă o logică în spatele țintelor alese de Rusia și a distanței până la care este dispusă să meargă, a afirmat un oficial din serviciile de informații — menționând că Kremlinul știe că doborârea intenționată a unui avion civil deasupra Europei ar constitui o linie roșie de natură să provoace un răspuns militar din partea NATO.
Oficialii din domeniul informațiilor nu consideră că există o amenințare reală la adresa aviației europene din partea celor responsabili.
Cu toate acestea, aviația civilă europeană este o țintă dovedită pentru acțiuni de perturbare.
A trecut puțin peste un an de când intruziunile repetate ale dronelor pe culoarele de zbor din jurul marilor aeroporturi europene au generat un haos generalizat pe cerul Europei. Majoritatea experților în securitate consideră că agenții ruși au fost responsabili.
Nici amenințările false cu bombă nu reprezintă un teren necunoscut pentru agenții ruși.
În octombrie 2023, școlile și grădinițele din Lituania au fost vizate de peste 1.500 de amenințări false cu bombă — într-o campanie menită să sperie comunitățile și să submineze încrederea în forțele de ordine.
Vilnius a dat vina public pe un „actor statal”, oprindu-se înainte de alte acuzații directe. Cu toate acestea, concluzia desprinsă în cercurile de informații a fost că activiștii ruși, probabil încurajați de serviciile de informații ale Kremlinului, au fost responsabili.
Țările baltice sunt adesea un „teren de testare” pentru provocările rusești, a declarat un oficial regional de securitate. Europa de Vest este acum nevoită să facă față aceluiași tip de atacuri de hărțuire pe care Rusia le-a comis acolo în cea mai mare parte a ultimelor două decenii, a adăugat această persoană.
În această săptămână, un singur grup a revendicat, presupus, responsabilitatea pentru unul dintre e-mailurile false.
Joi, o amenințare cu bombă trimisă prin e-mail pe adresa aeroportului Fiumicino din Roma pretindea a fi redactată de o organizație șovină rusă numită Male State („Statul Bărbătesc”). Cu toate acestea, fondatorul Male State, Vladislav Pozdniakov, a declarat ulterior într-o postare pe Telegram că organizația nu a fost implicată.
Alte e-mailuri au sosit fără revendicarea paternității mesajelor și au provenit din conturi anonime diferite, din zone geografice distincte. Unul a fost urmărit până în Columbia. Multe dintre scrisori au fost redactate în limbi diferite, în funcție de destinatarul vizat.
O amenințare anonimă adresată vineri unor organizații media irlandeze a părut să sintetizeze elemente ale campaniei: „Am experimentat execuția simultană (multi-threading)”, preciza mesajul, o posibilă referire la originile disparate ale e-mailurilor.
De asemenea, conținea afirmații despre activitatea autorilor săi care corespund cu ceea ce a implicat deja campania de război hibrid a Rusiei împotriva Europei.
„Recrutăm rezidenți din țările voastre care cooperează activ cu noi. Am obținut, de asemenea, acces la dispozitive, servere și conturi compromise aparținând unor rezidenți din Europa, precum și din afara granițelor sale — ceea ce ne va permite să folosim acest lucru împotriva voastră”, se arăta în mesaj.
Grupul șovin Male State, sau cineva care susține că este această grupare, a trimis în trecut „mai multe” amenințări cu bombă către aeroporturile lituaniene, a declarat joi seară Vidas Kšanas, directorul de securitate al aeroporturilor din Lituania, pentru postul național de televiziune LRT.
„Am avut deja o lungă perioadă de timp în care am primit amenințări prin e-mail”, a spus el. El a adăugat că în trecut au existat vârfuri ale unor astfel de alerte false atunci când Lituania a găzduit evenimente NATO și UE.
Drept urmare, Lituania a învățat să facă diferența între ceea ce constituie avertismente „cu adevărat amenințătoare” și activități pur rău-intenționate, a spus Kšanas, sugerând că Europa, în ansamblu, ar putea fi nevoită să facă același lucru.

